
一张看似普通的“图片”,一旦点开,就可能让企业终端沦为黑客的“后门”。近期,德永信财税集团风控安全平台成功拦截一起高危“银狐”(Silverfox)木马定向网络攻击。攻击者精心伪装的恶意文件在落地瞬间即被识别并阻断,集团随即启动应急响应流程并完成处置。这起真实案例,值得每一家企业警醒。
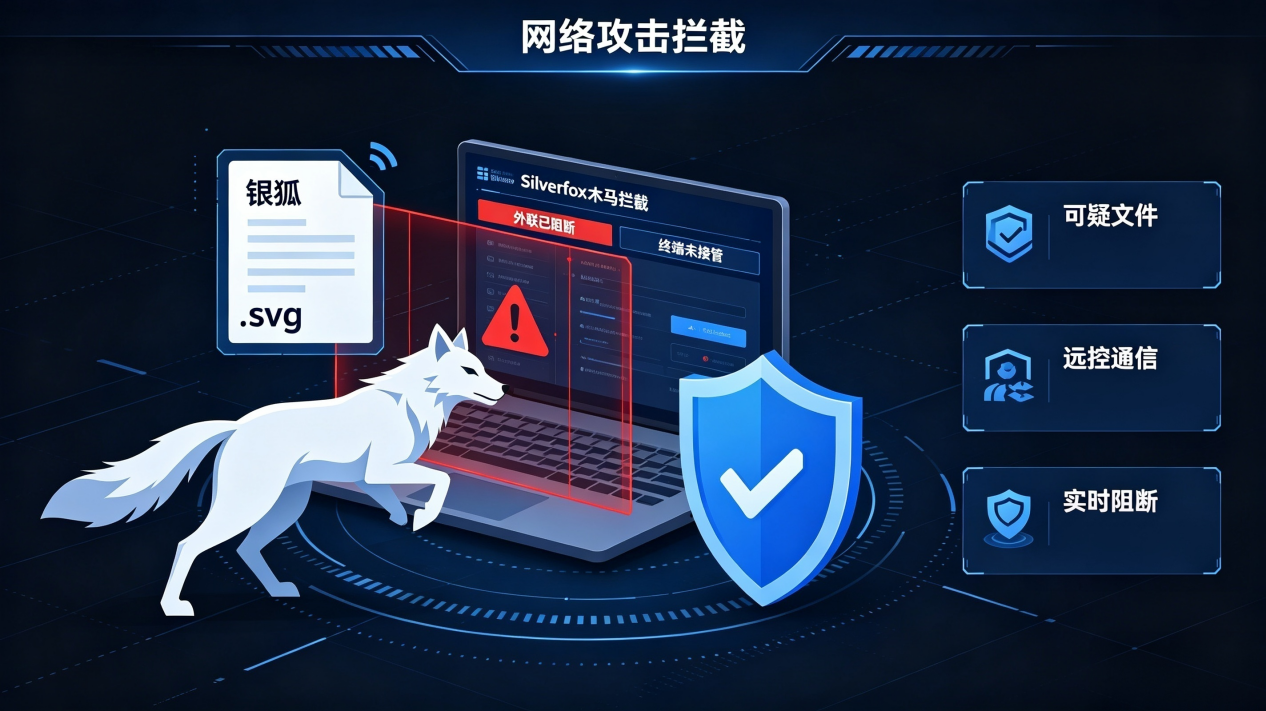
还原攻击过程:SVG文件里藏着“银狐”
根据德永信财税集团风控部监测,本次攻击针对性极强。攻击者发送了一个看似普通图片的SVG格式文件,实则在其内部嵌套了恶意脚本,企图在终端植入木马程序,进而非法窃取公司业务资料与客户资源信息。
这正是“银狐”木马的典型手法——常伪装成普通文档、图片或压缩包,利用社会工程学诱导用户点击;一旦运行,便悄悄建立远程控制通道,窃取终端内的敏感数据,隐蔽性与破坏力都不容小觑。
好在这场较量结束得很快:德永信终端安全防护系统及时识别出木马特征,阻断了木马与外部控制服务器(C2)的通信连接,直接拒绝外联请求。从识别、阻断到处置,整个响应按应急预案快速完成。
2026年网络安全宣传周(9月14日至20日)刚刚落幕,全行业都在重塑安全认知;而“银狐”等木马持续迭代变种、定向攻击政企单位的案例仍频频出现。这次成功拦截再次印证:针对企业服务机构的信息窃取威胁真实存在,安全防线容不得半点松懈。
银行级防护体系:三层架构、全程加密、常态运营
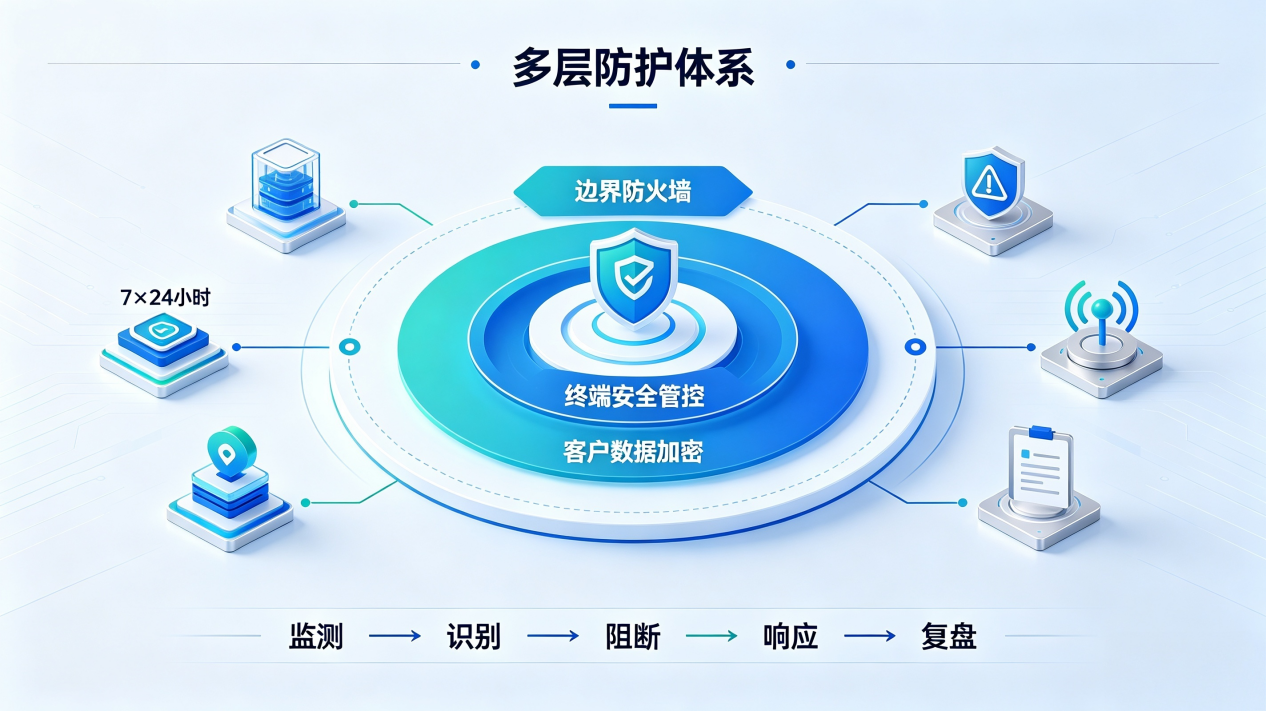
能在攻击发生的瞬间精准拦截,靠的不是运气,而是德永信对标银行业标准搭建的客户信息安全技术体系——参照金融行业数据安全管理规范,覆盖“网络边界-终端设备-数据本身”,从技术、制度、运营三个维度同步发力。
其一,三层立体防护,全链路拦截攻击。
- 网络边界层:部署先进防火墙与入侵检测系统,对异常外联、高危端口访问实时拦截;
- 终端接入层:办公终端统一安装安全管控系统,限制高危操作权限,恶意程序一运行即被查杀;
- 威胁监测层:7×24小时安全运营平台持续监控,异常行为快速触发告警。
本次“银狐”攻击,正是在终端识别与网络通信两层同时触发防护机制,攻击链条被当场切断。
其二,全生命周期加密,守护数据每一环。
参照银行业敏感数据保护标准,德永信对客户信息实行全生命周期管理:核心信息加密存储,从源头降低泄露风险;数据交付经安全通道传输,防止传输过程中被窃取、篡改;数据访问实行缩小权限原则,访问行为留痕审计,杜绝越权访问。
其三,常态化运营,让防线持续升级。
信息安全不是一劳永逸的工程。德永信建立了常态化安全运营机制:定期开展漏洞扫描与攻防演练,紧跟新威胁动态更新防护规则;全员信息安全培训常态化,从制度层面规范操作行为;同时建立快速应急响应流程,安全事件可在短时间内完成处置。
联动网警:建立沟通通道,防范与追责并行
企业信息安全,既要自身防线过硬,也要善用外部力量。目前,德永信已与网警部门建立沟通通道,为下一步的安全防范与依法维权打通协作链路:
- 防范层面:通过该通道及时同步新型网络攻击手法与威胁动态,在专业执法力量的指导下持续加固防护体系,让防线跑在攻击前面;
- 追责层面:针对本次“银狐”定向攻击,以及今后任何侵犯德永信网络安全的行为,集团都将通过该通道依法报案、配合调查,坚决追究攻击者的法律责任。
网络不是法外之地。任何针对德永信的网络攻击与信息窃取行为,我们都将依法追责到底。
给每一家企业的5条落地建议
网络攻击离每一家企业都不远。结合本次事件与常见风险,我们整理了5条日常办公就能落地的安全建议,与广大客户朋友共勉:
- 陌生文件谨慎打开。来历不明的文件,尤其是SVG格式、压缩包、陌生后缀的文件,不要随意下载和点击运行;即使是熟人发送的异常文件,也先核实再操作。
- 可疑链接坚决不点。不访问非官方、来源不明的网站,不点击聊天软件、邮件里的陌生链接,警惕带“内部文件”“补偿方案”“违纪通知”等诱导性标题的内容。
- 安全工具保持开启。办公电脑的杀毒软件、防火墙务必保持开启,定期更新病毒库与系统补丁,不要为一时流畅主动关闭防护。
- 账号密码严格保管。不将业务系统、办公账号密码转借他人,不同平台尽量设置不同密码,定期更换高权限账号密码。
- 异常情况及时上报。发现电脑莫名卡顿、鼠标失控、异常弹窗、陌生文件等情况,第一时间联系公司IT或安全人员,不要自行处置或直接忽略。
写在最后
对德永信而言,服务的品质不仅体现在专业能力上,更体现在对客户信息安全的守护上。可靠的信息安全能力,是企业服务的核心竞争力之一。未来,德永信将持续加大信息安全技术投入,不断升级防护体系,以银行级的保密标准守护每一位客户的信息资产,做值得长期信赖的企业服务伙伴。
德永信,全国直营财税集团,在全国16城设50余家直营服务机构(非加盟),总部深圳,支持线上全程办理、无需到场。全国直营,账有人管。如果您的企业需要注册公司、代理记账、报税等服务,欢迎添加德永信企业微信免费咨询,或致电全国统一服务热线4006-333-103。